
Siết chặt kỷ cương trên môi trường mạng, nâng cao hiệu quả bảo vệ dữ liệu cá nhân
Chính phủ vừa ban hành Nghị định số 330/2026/NĐ-CP quy định xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân. Nghị định này quy định tương đối toàn diện các hành vi vi phạm, hướng tới mục tiêu không chỉ xử lý vi phạm mà quan trọng hơn là tạo cơ chế phòng ngừa, buộc các cơ quan, tổ chức, doanh nghiệp phải chủ động bảo vệ dữ liệu và bảo đảm an toàn trên không gian mạng. Nghị định có hiệu lực từ ngày 19/8/2026.
17/09/2026
00:00
Nữ Miền Bắc
Trong lĩnh vực bảo vệ dữ liệu cá nhân, người dân và doanh nghiệp cần đặc biệt lưu ý các hành vi vi phạm thường gặp như thu thập, xử lý dữ liệu khi chưa có căn cứ hợp pháp, sử dụng dữ liệu không đúng mục đích, không bảo đảm quyền của chủ thể dữ liệu, không ghi nhận hoặc không lưu trữ được bằng chứng về sự đồng ý, xử lý dữ liệu nhạy cảm nhưng không thông báo cho chủ thể dữ liệu, tiếp tục xử lý khi người dân đã yêu cầu ngừng hoặc hạn chế xử lý, hoặc coi việc người dân im lặng, không phản hồi là đồng ý. Đối với các hành vi vi phạm quy định về sự đồng ý như xử lý dữ liệu khi chưa có sự đồng ý, thiết lập mặc định đồng ý, thiết kế chỉ dẫn gây hiểu nhầm, không minh bạch về mục đích, loại dữ liệu và quyền của chủ thể dữ liệu, không ghi nhận hay lưu trữ nhật ký về sự đồng ý, hoặc không thông báo khi xử lý dữ liệu cá nhân nhạy cảm, Nghị định quy định mức phạt tiền từ 30 đến 50 triệu đồng. Trong trường hợp cố ý tiếp tục xử lý sau khi chủ thể dữ liệu đã yêu cầu ngừng, hạn chế xử lý hoặc tự coi sự im lặng là đồng ý, mức phạt tiền sẽ tăng lên từ 50 đến 70 triệu đồng.
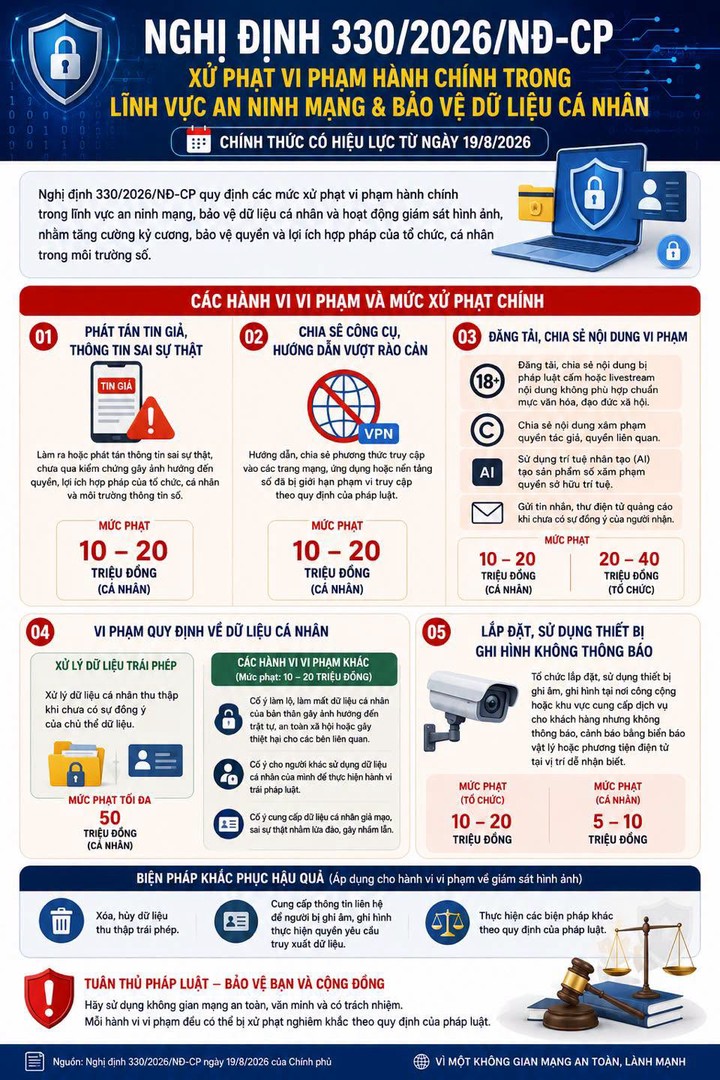
Đối với lĩnh vực an ninh mạng, Nghị định quy định chi tiết các nhóm hành vi vi phạm liên quan đến việc bảo đảm an ninh, an toàn hệ thống thông tin, hoạt động mạng xã hội, thông tin trên không gian mạng, tài khoản số và các hoạt động sử dụng không gian mạng trái pháp luật. Bên cạnh hình thức cảnh cáo và phạt tiền, tùy theo tính chất và mức độ vi phạm, chủ thể vi phạm còn có thể bị áp dụng các hình thức xử phạt bổ sung như tước quyền sử dụng giấy phép có thời hạn từ 1 đến 24 tháng, đình chỉ hoạt động từ 1 đến 24 tháng, tịch thu tang vật, phương tiện vi phạm, hoặc bị trục xuất đối với người nước ngoài. Đáng chú ý, Nghị định còn quy định cụ thể các biện pháp khắc phục hậu quả nhằm giải quyết trực tiếp thiệt hại của hành vi vi phạm, bao gồm buộc hủy, xóa dữ liệu cá nhân đến mức không thể khôi phục trong một số trường hợp xử lý dữ liệu trái quy định, hoặc buộc nộp lại khoản thu bất hợp pháp có được từ hành vi vi phạm.
Về mặt chế tài đối với trí tuệ nhân tạo (AI), việc sử dụng AI để giả mạo hình ảnh, giọng nói, danh tính của người khác nhằm lừa đảo, tạo hoặc phát tán thông tin sai sự thật, xâm phạm quyền và lợi ích hợp pháp của tổ chức, cá nhân, hoặc thu thập, phân tích, sử dụng dữ liệu cá nhân trái quy định sẽ bị xử phạt theo các quy định tương ứng tùy tính chất và mức độ. Đặc biệt, doanh nghiệp không thể lấy lý do hệ thống AI tự động xử lý để miễn trừ trách nhiệm, bởi chủ thể quyết định việc thu thập, đưa dữ liệu vào hệ thống và khai thác kết quả xử lý vẫn phải bảo đảm tuân thủ pháp luật về dữ liệu cá nhân. Đối với mạng xã hội, Nghị định quy định rõ trách nhiệm của các chủ thể tham gia, bao gồm việc cung cấp, quản lý, vận hành dịch vụ và sử dụng không gian mạng. Thông điệp quan trọng cần tuyên truyền là mạng xã hội tuy là không gian bày tỏ ý kiến nhưng không phải là không gian đứng ngoài pháp luật; do đó, người đăng tải, chia sẻ thông tin phải chịu trách nhiệm về nội dung, và các hành vi giả mạo, lừa đảo, xâm phạm quyền, lợi ích hợp pháp của người khác hoặc hành vi bị cấm đều sẽ bị xử lý nghiêm.
Đối với dữ liệu trẻ em, các doanh nghiệp cung cấp nền tảng, ứng dụng, dịch vụ giáo dục, giải trí, thương mại điện tử khi thu thập và xử lý dữ liệu của trẻ em cần đặc biệt lưu ý các căn cứ xử lý, mục đích xử lý, sự đồng ý hợp lệ, phạm vi dữ liệu được thu thập và các biện pháp bảo vệ dữ liệu. Đối với dữ liệu cá nhân nhạy cảm, đây là loại dữ liệu đòi hỏi mức độ bảo vệ cao hơn, trong đó hành vi không thông báo cho chủ thể dữ liệu biết dữ liệu cá nhân nhạy cảm của họ đang được xử lý sẽ bị phạt từ 30 đến 50 triệu đồng. Điều này đặt ra yêu cầu doanh nghiệp phải nắm rõ mình đang xử lý loại dữ liệu nào, xử lý để làm gì, ai được tiếp cận và dữ liệu được bảo vệ ra sao.
Trong việc xử lý tin nhắn rác, cuộc gọi rác và quảng cáo không được người dùng đồng ý, Nghị định quán triệt nguyên tắc tối thượng là không được tự ý sử dụng dữ liệu cá nhân khi chưa có căn cứ hợp pháp. Mức phạt từ 50 đến 70 triệu đồng áp dụng cho hành vi tự ý coi sự im lặng hoặc không phản hồi của chủ thể dữ liệu là sự đồng ý, hoặc hành vi cố ý tiếp tục xử lý khi người dân đã yêu cầu ngừng, hạn chế xử lý. Các hành vi thiết lập mặc định đồng ý, tạo giao diện hoặc chỉ dẫn gây nhầm lẫn giữa đồng ý và không đồng ý, không cho người dùng lựa chọn riêng từng mục đích xử lý, hoặc không lưu được bằng chứng về sự đồng ý cũng bị phạt từ 30 đến 50 triệu đồng. Như vậy, thông điệp pháp lý rất rõ ràng đối với doanh nghiệp là không được mua một danh sách số điện thoại rồi mặc nhiên coi đó là cơ sở để gọi điện, nhắn tin quảng cáo, mà phải kiểm soát nguồn dữ liệu, căn cứ xử lý, mục đích sử dụng và cung cấp cơ chế để người dùng từ chối.
Bên cạnh các chế tài xử phạt, Nghị định nhấn mạnh quyền của người dân trong việc kiểm soát dữ liệu cá nhân, không chỉ có quyền biết dữ liệu được sử dụng ra sao mà trong các trường hợp luật định còn có quyền yêu cầu ngừng, hạn chế xử lý, đòi hỏi doanh nghiệp phải tôn trọng thực hiện. Người dân cần đặc biệt cảnh giác với việc mua bán dữ liệu cá nhân, bởi đây là nguồn nguyên liệu quan trọng để các đối tượng thực hiện cuộc gọi rác, tin nhắn rác, quảng cáo không mong muốn, giả mạo và lừa đảo trực tuyến; việc bảo vệ dữ liệu cá nhân chính là giải pháp quan trọng để phòng ngừa tội phạm trên không gian mạng. Nhằm bảo vệ an toàn cho bản thân, người dân cần thay đổi thói quen sử dụng mạng xã hội bằng cách không cung cấp thông tin cá nhân tùy tiện, không bấm vào các đường link không rõ nguồn gốc, không cung cấp OTP, mật khẩu hay thông tin tài khoản, và đặc biệt phải kiểm chứng thông tin trước khi chuyển tiền hoặc thực hiện các giao dịch quan trọng.
In
Chia sẻ
Tin tức mới cập nhật
Tin đọc nhiều trong tuần
Công an Bắc Ninh: Cảnh báo doanh nghiệp, hộ kinh doanh về nguy cơ vi phạm pháp luật trong hoạt động kinh doanh dịch vụ karaoke
11/09/2026
Công an Đắk Lắk cảnh báo rủi ro pháp lý trong kê khai, quản lý doanh thu của doanh nghiệp, hộ kinh doanh
15/09/2026


